Articolo scritto con il supporto dell’intelligenza artificiale e revisionato dal team di Moduly.
Se ti sei imbattuto nella sigla NIS2 negli ultimi mesi, non sei l'unico: la direttiva europea sulla cybersicurezza sta entrando nelle conversazioni di molti imprenditori italiani, spesso con più dubbi che certezze. In questo articolo proviamo a fare ordine. Non vogliamo dare interpretazioni legali definitive, che spettano a chi ha competenza specifica, ma proporre una lettura pratica: quali domande porsi, cosa controllare nei sistemi che usi ogni giorno e come valutare i fornitori digitali prima di affidare loro dati e processi.
Cosa cambia con la NIS2 per le PMI
La NIS2 è la direttiva (UE) 2022/2555, che aggiorna il quadro europeo sulla sicurezza di reti e sistemi informativi. Secondo la pagina della Commissione europea dedicata alla direttiva, il testo mira a un quadro giuridico unificato per la cibersicurezza in diversi settori critici, e invita gli Stati membri a recepirlo nelle proprie leggi. Per una PMI il punto non è memorizzare articoli e numeri di comma. Conta piuttosto capire che la responsabilità sulla sicurezza si allarga: riguarda anche chi fornisce servizi essenziali o importanti per una filiera, e chi collabora con questi soggetti.
Il recepimento italiano passa dalla normativa nazionale e dalle indicazioni dell'Agenzia per la cybersicurezza nazionale, che pubblica aggiornamenti e riferimenti ufficiali. Ti consigliamo di partire da queste fonti, più che da riassunti generici, articoli di sintesi come questo compresi. Un consulente qualificato userebbe proprio quei documenti per verificare la posizione di un'azienda, e tu puoi fare lo stesso per capire quali domande portargli.
C'è anche un aspetto culturale. Molti imprenditori associano la NIS2 a grandi gruppi con reparti dedicati, e pensano che la propria azienda, più piccola, possa restare fuori dal discorso. Nella pratica le PMI sono spesso l'anello più debole di una catena di fornitura, perché hanno meno personale dedicato e più fornitori esterni. Per questo la sicurezza va trattata come una questione di organizzazione, non come un tema tecnico da delegare e dimenticare.
Capire se la tua azienda rientra nel perimetro
La domanda più frequente è semplice: la mia azienda è soggetta alla NIS2? La risposta dipende dal settore di attività, dalla dimensione e dal ruolo che l'impresa occupa nella catena dei servizi. Non tutte le PMI sono coinvolte allo stesso modo, e alcune rientrano nel perimetro senza averlo immaginato, magari perché forniscono software o servizi digitali a soggetti regolati. Per questo il primo passo concreto è una verifica documentata, da fare con un consulente o un legale che conosca la normativa nazionale.
Nel dubbio, mettere per iscritto cosa hai valutato, chi lo ha fatto e con quali fonti è già un buon risultato. Questo documento ti aiuta a rispondere con sicurezza quando un cliente, una banca o un ente pubblico ti chiederà come gestisci la protezione dei dati. Per la NIS2 non si tratta di una formalità: è la traccia del fatto che ci hai pensato con metodo.
Attenzione però a non trasformare la verifica in un esercizio di interpretazione fai-da-te. Le conseguenze di un'errata valutazione possono essere serie, e per questo è prudente appoggiarsi a chi ha competenza specifica. Noi di Moduly possiamo aiutarti a ordinare i sistemi che usi, ma le valutazioni giuridiche restano al professionista.
Le attività per proteggere dagli attacchi informatici
Quando si parla di obblighi della NIS2, il rischio è pensare solo a carte e procedure. In realtà la parte più utile è capire quali attività proteggono davvero l'azienda dagli attacchi informatici. Nei progetti di siti, gestionali e app che seguiamo, i problemi più seri non nascono quasi mai da un colpo di genio di un hacker. Nascono da account condivisi, password dimenticate, plugin non aggiornati e accessi che restano attivi dopo che un collaboratore ha lasciato l'azienda.
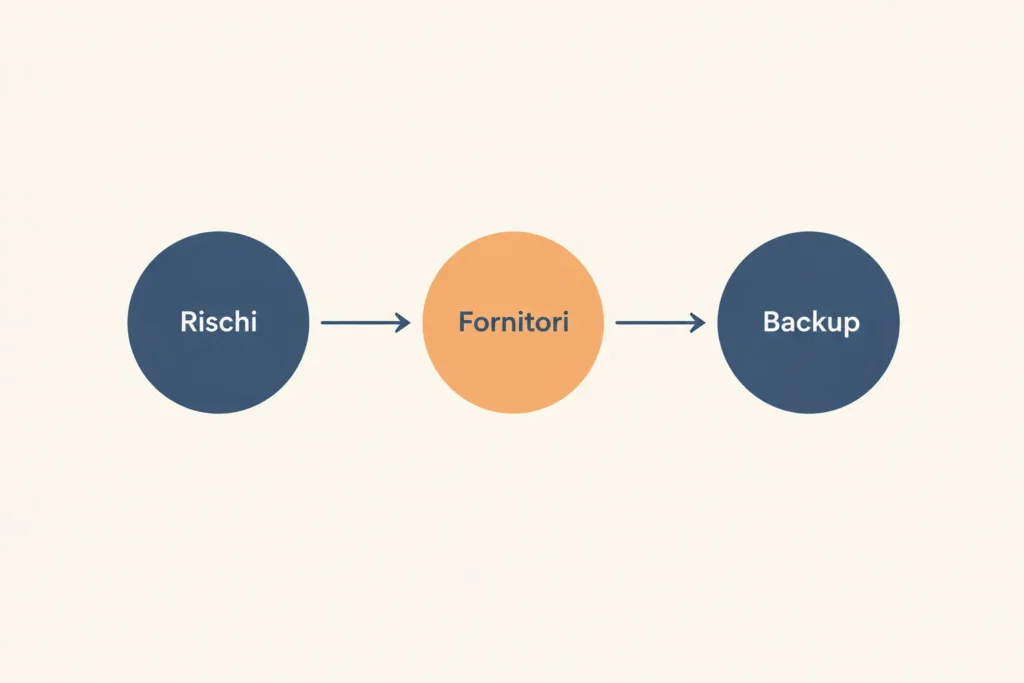
Le attività da mettere in fila sono poche ma concrete. Parti da un inventario di ciò che usi: sito, gestionale, posta, app, pannelli di hosting. Per ciascuno chiediti chi vi accede, con quali permessi e chi si occupa degli aggiornamenti. Poi verifica la gestione degli accessi, con autenticazione a più fattori dove è possibile, e applica il principio del minimo privilegio: ognuno deve vedere solo ciò che serve al proprio lavoro.
Un altro punto è la formazione del personale. Un messaggio di phishing ben fatto inganna facilmente chi ha fretta, e una riunione breve su come riconoscere richieste sospette vale più di molti documenti. Non serve un corso lungo: serve che le persone sappiano a chi chiedere conferma quando qualcosa non torna.
Infine c'è il tema della continuità. Anche un'azienda ben protetta può subire un incidente, e la differenza la fa la capacità di ripartire. Per questo le attività per proteggere dagli attacchi informatici devono includere una verifica periodica dei backup, cioè la prova che i dati si possano davvero ripristinare, non solo che esistano.
Cos'è il backup e perché non va trascurato
Molte aziende credono di avere un backup perché il fornitore dichiara che i dati vengono copiati ogni notte. Ma cos'è il backup, in pratica? È una copia dei dati conservata in un luogo separato dal sistema principale, con una frequenza definita e una procedura di ripristino testata. Se manca anche solo una di queste tre cose, la copia rischia di essere inutile proprio quando serve.
Nel rapporto con i fornitori digitali chiedi quindi dove sono conservate le copie, per quanto tempo restano disponibili e chi può ripristinarle. Non serve diventare tecnici per fare queste domande: basta pretendere risposte chiare e, se possibile, scritte. Un fornitore serio le considera normali e le trova utili, non un'intrusione nel proprio lavoro.
Un errore ricorrente che vediamo sul campo è considerare il backup una voce di costo da ridurre al minimo. In realtà un ripristino non riuscito costa molto più di una copia in più al mese, anche in ambito NIS2. Per una PMI la domanda giusta non è quanto costa il backup, ma quanto tempo potresti restare fermo se domani perdessi l'accesso al gestionale.
Come valutare i fornitori digitali prima di firmare
Scegliere un fornitore è spesso la decisione più delicata, soprattutto quando la NIS2 chiede di dimostrare il controllo sulla filiera digitale. La sicurezza non si valuta soltanto dal prezzo o dalla velocità di consegna, ma da come il fornitore gestisce hosting, aggiornamenti, accessi e documentazione. Un buon punto di partenza è una lista di controlli da portare in riunione:
- chi gestisce hosting, aggiornamenti e backup, e con quale frequenza;
- come vengono assegnati e revocati gli accessi degli utenti;
- se il software è documentato e se puoi esportare i tuoi dati in formati standard;
- quali tempi di risposta sono previsti in caso di incidente;
- quale supporto e formazione sono inclusi dopo il rilascio.
L'ultimo punto è spesso sottovalutato. Il rischio di dipendenza dal fornitore non riguarda solo il costo, ma anche la sicurezza: se non puoi uscire dal rapporto portando con te i dati, perdi margine di manovra anche quando qualcosa va storto. Per questo chiediamo ai nostri clienti di conoscere sempre dove sono i propri dati e come recuperarli.
Un aspetto pratico riguarda anche i contratti. Leggi con attenzione responsabilità, tempi di intervento e modalità di aggiornamento, e fai attenzione alle formule vaghe. Dove una clausola non è chiara, chiedi spiegazioni prima di firmare, e se il tema è rilevante per la tua posizione normativa, coinvolgi il tuo consulente.
Software gestionale aziendale: sicurezza e crescita insieme
Un software gestionale aziendale concentra dati di clienti, ordini e fatture, per questo è uno dei punti in cui la sicurezza conta di più. Un gestionale ben progettato limita gli accessi per ruolo, registra le operazioni e rende più semplice ricostruire cosa è successo. Nei progetti che seguiamo, il valore non sta solo nelle funzioni, ma nel fatto che ogni modulo nasce con regole chiare su chi può vedere e modificare cosa.
Chi sta valutando un gestionale può approfondire il nostro approccio sul gestionale ERP in abbonamento, dove spieghiamo come aggiungere moduli in modo progressivo senza ricominciare da zero. Anche la gestione del sito incide sulla sicurezza: se stai rivedendo la presenza online, la pagina dedicata al sito web in abbonamento mostra come impostiamo hosting, aggiornamenti e backup.
Se vuoi capire da dove partire senza farti sopraffare dalla normativa, raccontaci il tuo progetto. Possiamo fare con te un primo inventario dei sistemi, individuare le priorità e stabilire insieme cosa conviene fare subito e cosa può aspettare. Scrivici dalla pagina contatti: il primo passo è sempre una conversazione concreta, senza impegni che non ti servono.
Domande frequenti
Cosa prevede la NIS2?
La NIS2 è la direttiva europea (UE) 2022/2555 sulla sicurezza di reti e sistemi informativi. Punta a un quadro comune per la cibersicurezza in diversi settori critici e chiede agli Stati di recepirla nelle proprie norme. Per le aziende significa valutare i rischi, gestire gli incidenti e controllare la sicurezza della filiera digitale. Per il dettaglio degli obblighi conviene consultare le fonti ufficiali e un consulente qualificato.
Quali aziende sono soggette alla NIS2?
La risposta dipende dal settore di attività, dalla dimensione e dal ruolo nella catena dei servizi, quindi non esiste un elenco valido per tutti. Alcune PMI possono rientrare nel perimetro anche senza averlo previsto, per esempio se forniscono servizi digitali a soggetti regolati. La verifica va fatta con un professionista che conosca la normativa nazionale, partendo dai riferimenti ufficiali dell’Agenzia per la cybersicurezza nazionale.
Cosa significa la sigla NIS2?
NIS2 deriva dall’inglese Network and Information Security, cioè sicurezza delle reti e dei sistemi informativi, ed è il nome comune della seconda versione della direttiva europea. Il numero 2 indica l’aggiornamento della prima direttiva NIS, che l’Unione europea ha esteso a più settori e a più soggetti. Chi cerca il significato di NIS2 trova quindi una sigla tecnica, ma il contenuto riguarda obblighi concreti di gestione del rischio.
Quali sono gli adempimenti NIS2 da rispettare nel 2026?
Gli adempimenti dipendono dal recepimento nazionale e dal proprio perimetro, e possono cambiare nel tempo, quindi è prudente non affidarsi a date o liste generiche. In linea generale si parla di gestione dei rischi, sicurezza degli accessi, continuità operativa con backup verificati e gestione dei fornitori. Per una scadenza o un obbligo specifico è meglio consultare le indicazioni ufficiali e farsi assistere da un consulente qualificato.
Lascia un commento