Articolo scritto con il supporto dell’intelligenza artificiale e revisionato dal team di Moduly.
Le attività per proteggere dagli attacchi informatici non iniziano dall’acquisto di un prodotto, ma da abitudini e responsabilità chiare. Per una PMI, aggiornare i sistemi, controllare gli accessi e saper recuperare i dati sono interventi concreti, da mantenere nel tempo. Una checklist aiuta a trasformare la sicurezza da tema urgente a parte ordinaria del lavoro.
Le attività per proteggere dagli attacchi informatici in azienda
Un’impresa usa ogni giorno account di posta, computer, servizi cloud, gestionali e siti web. Ogni accesso può diventare un punto debole se una password viene riutilizzata, un dispositivo resta indietro con gli aggiornamenti o un collaboratore conserva permessi non più necessari. Non serve immaginare scenari eccezionali: spesso il problema nasce da un’attività ordinaria gestita senza una regola condivisa.
La prima attività è quindi fare un inventario essenziale. Elenca i servizi digitali usati, le persone che li amministrano e i dati che non possono andare persi. Per ciascun servizio, chiarisci chi può accedere e chi interviene in caso di problema. Una tabella interna semplice, aggiornata quando cambiano ruoli o fornitori, è più utile di un documento complesso che nessuno consulta.
Poi assegna un responsabile operativo, anche se non esiste un reparto IT. Questa persona non deve risolvere ogni incidente da sola: deve sapere chi contattare, dove trovare le informazioni e come far partire le verifiche. Nelle PMI che accompagnamo, un errore ricorrente è considerare la sicurezza “compito del tecnico”, senza definire chi, dentro l’azienda, approva gli accessi e segnala anomalie. La tecnologia non può sostituire questa decisione. Per ulteriori indicazioni pratiche, consulta anche le best practice per la sicurezza informatica.
Proteggere account, dispositivi e servizi aziendali
Gli account sono una delle prime aree da mettere in ordine. Usa credenziali diverse per i servizi importanti e preferisci password robuste, conservate con un gestore affidabile. Quando disponibile, attiva l’autenticazione a più fattori: oltre alla password, richiede un’ulteriore verifica. Riduci inoltre gli account condivisi; quando più persone usano la stessa credenziale, diventa difficile ricostruire chi ha compiuto un’azione.
Assegna a ogni collaboratore solo i permessi necessari al suo ruolo. Rivedili quando cambia mansione e revoca quelli non più utili alla fine di una collaborazione. Per gli account con privilegi amministrativi, limita l’uso alle attività che li richiedono. Sono regole semplici, ma evitano che una credenziale ordinaria possa fare più di quanto serve.
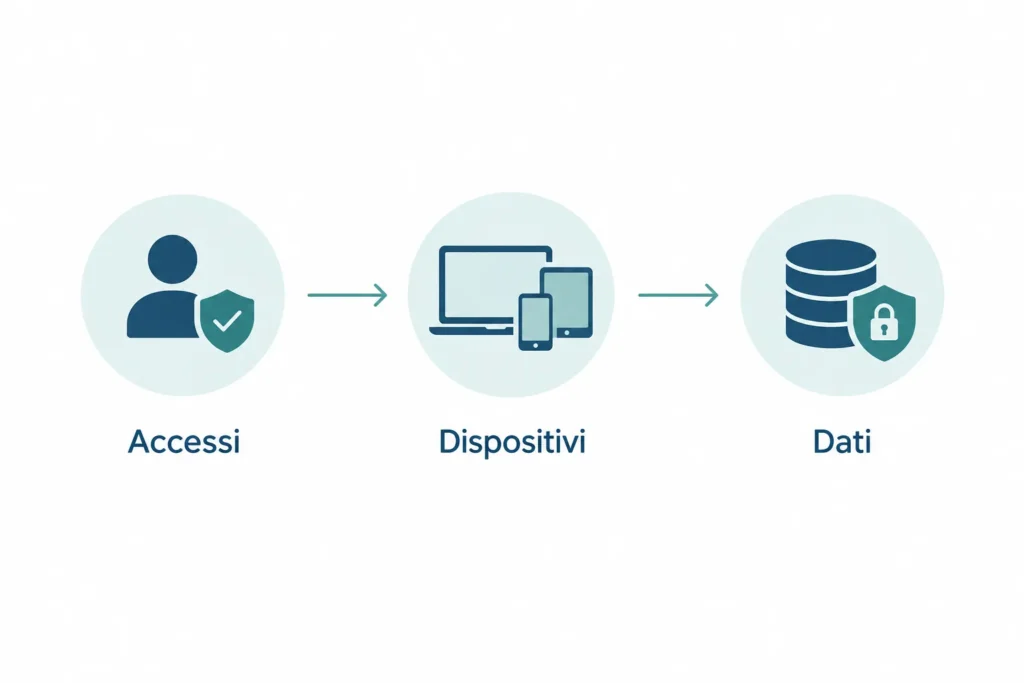
Anche computer, telefoni, router e applicazioni richiedono aggiornamenti regolari. Le nuove versioni possono correggere problemi di sicurezza oltre a introdurre funzioni. Attiva gli aggiornamenti automatici quando compatibili con il lavoro e stabilisci un controllo per i dispositivi che richiedono verifiche manuali. Prima di aggiornare strumenti essenziali, pianifica tempi e modalità per limitare interruzioni.
La stessa attenzione vale per i servizi online. Se usi un sito web aziendale, chiedi chi gestisce aggiornamenti, accessi amministrativi, hosting e copie di sicurezza. La manutenzione sito web non è soltanto un intervento estetico: comprende controlli periodici sui componenti e sulla configurazione. Definisci anche come ricevere una segnalazione se il sito smette di funzionare o mostra comportamenti insoliti.
Backup: cosa significa e come verificarlo
Chi si chiede cos’è il backup può immaginarlo come una copia separata dei dati, da usare se gli originali vengono cancellati, danneggiati o resi indisponibili. Una sincronizzazione tra cartelle non sempre equivale a un backup: se un file viene eliminato o alterato, la modifica potrebbe propagarsi. Perciò è importante sapere che cosa viene copiato, dove si trova la copia e per quanto tempo resta disponibile.
Stabilisci quali informazioni proteggere: documenti amministrativi, dati dei clienti, ordini, configurazioni e contenuti del sito possono avere esigenze diverse. La frequenza delle copie dipende dal ritmo con cui cambiano i dati e dal tempo di lavoro che l’azienda può tollerare di perdere. Non esiste una cadenza valida per tutte le imprese: va scelta in relazione ai processi e alle conseguenze di un’interruzione.
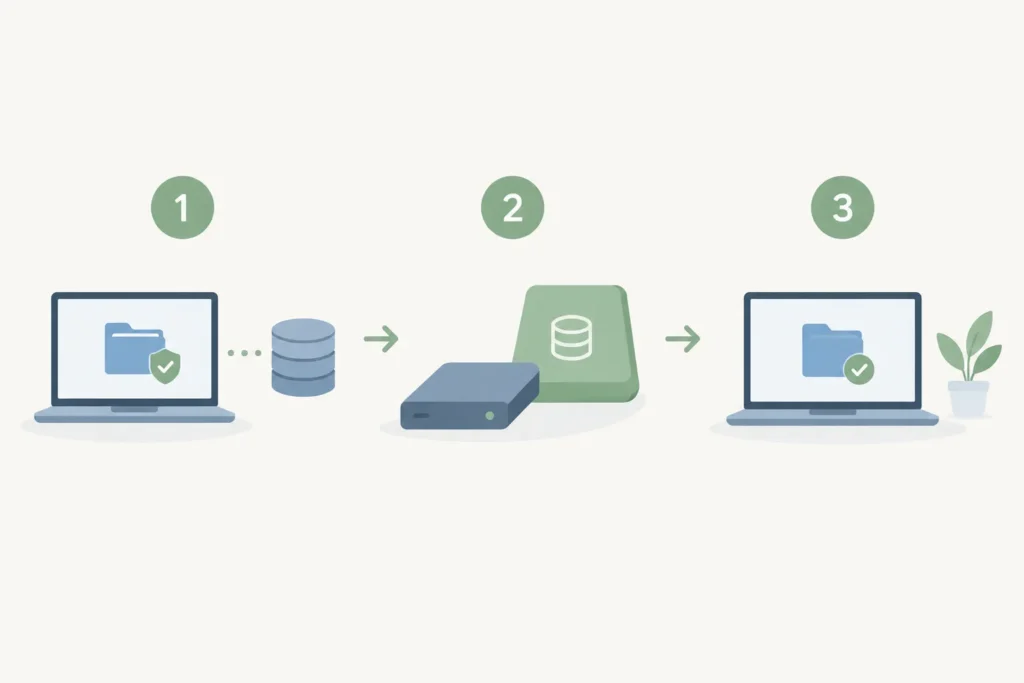
La verifica decisiva è il ripristino. Una copia può sembrare presente, ma risultare incompleta o inutilizzabile quando serve. Pianifica prove su campioni o ambienti separati, documenta l’esito e correggi ciò che non funziona. Chiarisci inoltre chi può accedere alle copie e come proteggerle da cancellazioni o modifiche non autorizzate. Se il backup è gestito da un fornitore, chiedi quali dati include e quali responsabilità restano in capo alla tua azienda.
Formazione e procedure: ridurre gli errori quotidiani
Una comunicazione sospetta può arrivare anche a una persona attenta. Per questo la formazione non dovrebbe limitarsi a un richiamo occasionale: deve aiutare il team a riconoscere richieste insolite, allegati inattesi e tentativi di ottenere credenziali o pagamenti. Spiega come verificare una richiesta usando un canale già noto, invece di rispondere direttamente al messaggio ricevuto.
La regola più utile è rendere semplice la segnalazione. Ogni collaboratore dovrebbe sapere a chi inoltrare un messaggio sospetto e cosa fare se ha già cliccato o condiviso informazioni. Evita il tono colpevolizzante: una segnalazione tempestiva permette di valutare l’accaduto prima che il problema si allarghi. Puoi inserire questa procedura nel normale onboarding dei nuovi collaboratori e riprenderla quando cambiano strumenti o processi.
Prepara inoltre una scheda di contatto con il referente interno, il supporto tecnico e i fornitori coinvolti. Indica come isolare un dispositivo compromesso solo se la procedura è stata concordata con chi gestisce l’infrastruttura. In un incidente, improvvisare cancellazioni o spegnimenti può complicare l’analisi. Una procedura breve, conosciuta e accessibile è più pratica di un piano dettagliato che il team non sa applicare.
NIS2: capire se riguarda la tua impresa
La NIS2 è la direttiva europea sulla sicurezza delle reti e dei sistemi informativi. Non è corretto presumere che ogni PMI abbia automaticamente gli stessi obblighi: l’applicazione dipende dal settore, dalle caratteristiche dell’organizzazione e dalle regole nazionali. Anche imprese non direttamente soggette possono ricevere richieste di sicurezza da clienti o partner che devono gestire i rischi della propria catena di fornitura.
Per orientarti, verifica le informazioni aggiornate pubblicate dall’Agenzia per la cybersicurezza nazionale e valuta la tua situazione con un professionista competente. Non basarti solo sul nome del settore o su una risposta generica trovata online: contano i criteri applicabili e il ruolo effettivo dell’organizzazione. Se ricevi richieste contrattuali da un cliente, chiedi quali controlli sono richiesti e a quali sistemi o dati si riferiscono.
A prescindere dagli obblighi specifici, la direttiva rende evidente un principio operativo: la sicurezza richiede responsabilità, gestione dei rischi e capacità di intervenire. Per una PMI è utile documentare le misure già presenti, le lacune da affrontare e chi è incaricato di ciascuna azione. Così anche una richiesta di un cliente diventa un’occasione per chiarire processi e priorità, non soltanto un modulo da compilare.
Trasformare la checklist in manutenzione continuativa
Una checklist serve se porta a una routine. Puoi iniziare con un controllo periodico degli account e dei permessi, una verifica degli aggiornamenti, una prova di ripristino e un richiamo formativo. Registra data, referente ed esito: non occorre produrre report complessi, ma poter capire che cosa è stato fatto e quale problema resta aperto.
Rivedi il piano quando introduci un nuovo gestionale, cambi fornitore, apri un canale digitale o modifichi i ruoli del team. Ogni nuova integrazione può influire su accessi e flussi di dati. Se stai digitalizzando i processi, valuta insieme a chi progetta gli strumenti quali utenti servono, quali informazioni devono circolare e chi si occupa degli aggiornamenti. Una soluzione modulare può crescere con l’impresa, ma le responsabilità operative vanno definite fin dall’avvio.
Per mettere ordine senza affrontare tutto insieme, scegli una priorità concreta: ad esempio proteggere gli account amministrativi o verificare il ripristino dei dati più importanti. Poi assegna un referente e stabilisci quando controllare il risultato. Se stai rivedendo il tuo sito o i processi digitali, raccontaci il tuo progetto: possiamo aiutarti a ragionare su una soluzione su misura e sulle attività necessarie per gestirla nel tempo.
Domande frequenti
Quali sono le prime attività per proteggere un’azienda dagli attacchi informatici?
Inizia dagli interventi che riducono i rischi più comuni: aggiorna sistemi e applicazioni, attiva l’autenticazione a più fattori dove disponibile, limita gli accessi ai dati e verifica i backup. Affianca queste misure a istruzioni chiare per il personale e a una procedura per segnalare messaggi o comportamenti sospetti.
Che cos’è il backup e ogni quanto va fatto?
Il backup è una copia dei dati che permette di recuperarli dopo una cancellazione, un guasto o un incidente informatico. La frequenza dipende da quanto spesso cambiano le informazioni e da quanto lavoro l’azienda può permettersi di perdere. Stabiliscila in base ai processi e prova periodicamente il ripristino.
La direttiva NIS2 riguarda tutte le PMI?
No, il campo di applicazione dipende da fattori come settore, dimensione e ruolo dell’organizzazione nella catena di fornitura. Alcune imprese possono inoltre ricevere obblighi specifici in base alla propria situazione. Verifica il caso concreto attraverso le indicazioni dell’Agenzia per la cybersicurezza nazionale o con un professionista competente.
La manutenzione di un sito web aiuta a prevenire gli attacchi?
Una manutenzione regolare riduce l’esposizione a vulnerabilità note, perché consente di aggiornare componenti e controllare configurazioni e accessi. Non elimina ogni rischio e non sostituisce backup, protezione degli account o monitoraggio. Per un sito aziendale, chiarisci chi gestisce gli aggiornamenti e come vengono segnalati eventuali problemi.
Lascia un commento